
Kurz erklärt
Ausfallsicherheit bezeichnet in der modernen Operational Excellence und im Prozessmanagement die grundsätzliche Fähigkeit eines Systems, bei internen technischen Störungen oder externen Belastungen die spezifizierte Funktion aufrechtzuerhalten oder kontrolliert in einen definierten, sicheren Zustand überzugehen. Der Begriff ist eng mit Resilienz und Robustheit verknüpft und verfolgt das Ziel, ungeplante Stillstandzeiten zu minimieren, die Lieferfähigkeit abzusichern und die operative Produktqualität auch unter schwierigen Bedingungen zu stabilisieren. Durch eine systematische Identifikation von Schwachstellen sowie die Implementierung funktionaler Redundanzen schützt die Ausfallsicherheit den Produktionsfluss vor unvorhersehbaren Ereignissen. Sie verhindert, dass Unternehmen in einen permanenten reaktiven Fire-Fighting-Modus geraten, indem sie durch proaktive Stabilisierungsmaßnahmen eine berechenbare Systemleistung ermöglicht.
Definition
Fachlich beschreibt Ausfallsicherheit die Eigenschaft technischer, organisatorischer oder logistischer Systeme, ihre definierte Leistungsfähigkeit auch bei Eintritt von Teildefekten oder Prozessstörungen aufrechtzuerhalten. Es handelt sich um eine spezifische, messbare Form der Zuverlässigkeit. Ein ausfallsicheres System ist so gestaltet, dass ein isolierter Fehler nicht zur unmittelbaren Eskalation oder zum Totalausfall führt, sondern innerhalb definierter Sicherheitsmargen abgefangen wird. Dabei ist Ausfallsicherheit ein dynamisches Gütemerkmal: Sie absichert die operative Stabilität gegenüber variablen Einflussgrößen wie Materialschwankungen, Energieengpässen oder Kapazitätsveränderungen im Personal. Die Abgrenzung zur reinen Hochverfügbarkeit erfolgt über den funktionalen Fokus auf den sicheren Zustand im Fehlerfall, während Hochverfügbarkeit vorrangig auf die Maximierung der Uptime-Quote zielt.
Bedeutung im Fachkontext
Im Rahmen von Operational Excellence bildet die Ausfallsicherheit das Rückgrat jeder stabilen Wertschöpfungskette. Lean-Methoden wie Just-in-Time oder Kanban basieren auf einer deterministischen Taktung; ist die Ausfallsicherheit nicht gegeben, drohen in diesen Systemen sofortige Kettenreaktionen. Sie fungiert somit als notwendiges Fundament für den kontinuierlichen Verbesserungsprozess (KVP), da nur stabile Prozesse belastbare Daten liefern, auf denen strategische Optimierungen basieren können. Eine mangelnde Ausfallsicherheit zwingt Management und Betrieb in eine defensive Haltung, die strategische Weiterentwicklungen blockiert. Die bewusste Gestaltung der Ausfallsicherheit ist daher ein strategisches Erfordernis, um Wertströme gegenüber volatilen Einflüssen resilient zu gestalten.
Merkmale und Einordnung
Zu den zentralen Merkmalen der Ausfallsicherheit gehört die Redundanz als Gestaltungselement. Dies umfasst die Bereitstellung alternativer Pfade für Information, Material oder Energie. Ein weiteres Merkmal ist die Fehlertoleranz, bei der das System bei einem Ausfall von Komponenten eigenständig oder durch definierte Ausweichprozesse weiterarbeitet. Die Einordnung erfolgt primär im Bereich der Systemzuverlässigkeit. Dabei wird zwischen passiver Redundanz (Reservehaltung) und aktiver Redundanz (direktes Umschalten auf Ersatzkomponenten) unterschieden. Im Gegensatz zur reinen Robustheit, die auf Widerstand gegen äußere Belastungen zielt, adressiert die Ausfallsicherheit spezifisch das Verhalten des Systems während und nach der Schadensentstehung.
Fachliche Zusammenhänge
Die Ausfallsicherheit korreliert direkt mit Kennzahlen wie der MTBF (Mean Time Between Failures) und der MTTR (Mean Time To Repair). Die Verfügbarkeit berechnet sich aus der Formel: V = Uptime / (Downtime + Uptime). In der Praxis wird die Ausfallsicherheit häufig durch die 3-2-1-Regel flankiert: drei Kopien der Daten oder Ressourcen, auf zwei unterschiedlichen Medien, davon eines extern gelagert. Die Verknüpfung zu Risikomanagementmethoden wie der FMEA (Fehlermöglichkeiten- und Einflussanalyse) ist essenziell, da hier die Risikoprioritätszahl (RPZ = Bedeutung × Auftreten × Entdeckung) bestimmt, welche Systembereiche vorrangig ausfallsicher gestaltet werden müssen.
Praxisbezug und Verständnis
In der betrieblichen Anwendung erfordert Ausfallsicherheit keine absolute Absicherung gegen alle denkbaren Katastrophen, sondern eine wirtschaftliche Optimierung. Unternehmen müssen definieren, welche Systemkomponenten für die Kernleistung kritisch sind. Ein praktisches Verständnis bedeutet hier, dass man den Aufwand für eine Absicherung (z. B. redundante Steuerungseinheiten in einer Montageanlage) gegen die Kosten eines Systemstillstands abwägt. Ausfallsicherheit ist in der Praxis kein einmaliges Projekt, sondern ein kontinuierlicher Zyklus aus Risikoanalyse, Überwachung, Anpassung der Redundanzkonzepte und regelmäßiger Validierung der Notfallpläne durch gezielte Stresstests.
Anwendung im Fachkontext
Die Anwendung der Ausfallsicherheit im betrieblichen Kontext erfordert ein tiefgreifendes Verständnis der Systemarchitektur. Sie ist kein isoliertes technisches Add-on, sondern integraler Bestandteil der prozessorientierten Unternehmenskultur. In der Praxis manifestiert sich die Anwendung durch eine präzise Identifikation kritischer Pfade („Single Points of Failure“), deren Ausfall den gesamten Geschäftswertstrom unterbrechen würde. Hierbei kommen methodische Ansätze wie die FMEA zur Anwendung, bei der durch die Risikoprioritätszahl (RPZ) bestimmt wird, welche Prozesse eine aktive Redundanz erfordern.
Ein weiterer Aspekt im Fachkontext ist die Implementierung von Monitoring-Strategien, die über eine bloße Zustandsanzeige hinausgehen. Moderne Systeme nutzen „Predictive Maintenance“ (vorausschauende Wartung), um Verschleißerscheinungen zu identifizieren, bevor ein systemkritischer Fehler auftritt. Die Anwendung erstreckt sich dabei von der IT-Infrastruktur – etwa durch Lastverteilung (Load Balancing) und Server-Cluster – bis hin zur operativen Logistik. Hierbei geht es um die Frage der „Fail-Operational“-Fähigkeit: Das System muss im Fehlerfall nicht nur anhalten, sondern den Betrieb in einem eingeschränkten oder vollumfänglichen Modus fortsetzen können. Diese kontextbezogene Anwendung stellt sicher, dass Ressourcen nicht in „Over-Engineering“ fließen, sondern gezielt dort investiert werden, wo die wirtschaftliche Auswirkung eines Ausfalls die Implementierungskosten übersteigt.
Anwendungsgebiete
Die Ausfallsicherheit findet in verschiedenen, hochspezialisierten Domänen Anwendung, wobei die Schwerpunkte jeweils an den spezifischen Systemcharakteristika ausgerichtet sind:
- IT-Infrastruktur: Dies ist das primäre Anwendungsfeld. Hier steht die Hochverfügbarkeit von Daten und Applikationen im Fokus. Die Implementierung der 3-2-1-Sicherungsstrategie (drei Datenkopien, zwei Speichermedien, eine externe Sicherung) ist der Standard für KMU, um vor Ransomware oder Hardwaredefekten zu schützen. Ohne Netzwerkredundanz und ausfallsichere Stromversorgung (USV) wären moderne Cloud-Dienste und Enterprise-Ressource-Planning-Systeme nicht denkbar.
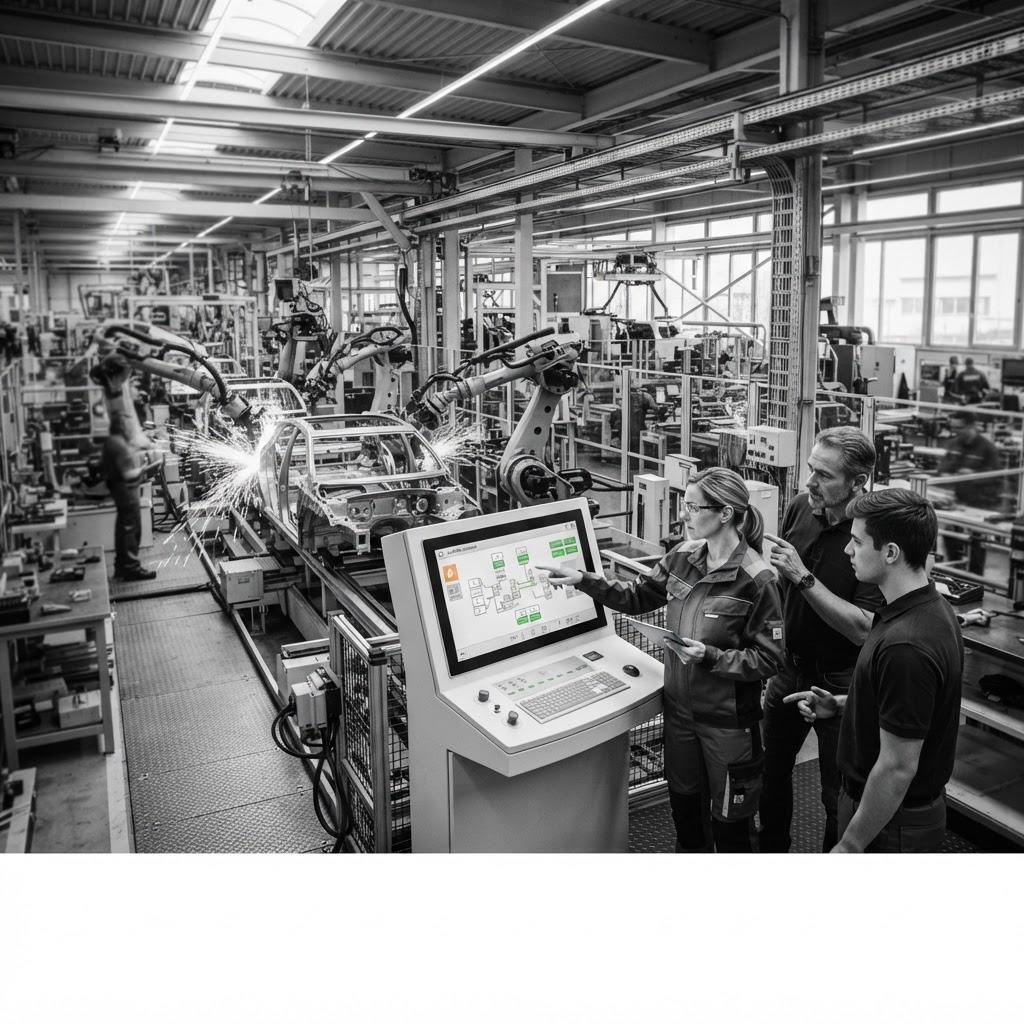
- Produktionstechnik: In automatisierten Fertigungslinien ist jede ungeplante Stillstandzeit (Downtime) mit hohen Kosten verbunden. Hier wird Ausfallsicherheit durch präventive Wartungspläne, ein strukturiertes Ersatzteilmanagement und redundante Sensorik erzielt. Die Herausforderung besteht darin, mechanische Komponenten so auszulegen, dass sie einen definierten Fehlerbetrieb tolerieren oder eine schnelle Rekonfiguration ermöglichen.
- Energiesysteme: Die Aufrechterhaltung der Versorgungssicherheit ist kritisch. Hier kommen lokale Speicherlösungen und redundante Einspeisepunkte zum Einsatz, um die Volatilität erneuerbarer Energien auszugleichen und die Netzstabilität trotz schwankender Produktionsbedingungen zu gewährleisten.
- Logistik: Die Sicherung der Lieferfähigkeit bei Engpässen erfolgt über Multi-Sourcing-Strategien. Unternehmen setzen hierbei auf Pufferbestände und die Diversifizierung von Lieferanten, um das Ausfallrisiko einzelner Transportrouten oder Zulieferer zu minimieren.
Typische Missverständnisse
In der Praxis existieren hartnäckige Irrtümer, die eine effektive Strategie zur Ausfallsicherheit oft untergraben:
- Der Mythos der 100%-Verfügbarkeit: Viele Entscheidungsträger streben „Zero Downtime“ als absolutes Ziel an. Ökonomisch ist dies jedoch oft unsinnig, da die Kosten zur Erreichung der „fünf Neunen“ (99,999 % Verfügbarkeit) exponentiell steigen. Ausfallsicherheit ist ein Optimierungsproblem, kein binäres Ziel.
- Backup ist keine Ausfallsicherung: Ein häufiger Fehler ist die Annahme, eine Datensicherung reiche aus. Ein Backup ist lediglich eine Versicherung für die Wiederherstellung nach einem Datenverlust. Die echte Ausfallsicherheit erfordert jedoch den kontinuierlichen Betrieb. Ohne einen Wiederherstellungstest bleibt das Backup oft ein theoretischer Schutzwall, der im Ernstfall versagt.
- Technik-Fokus: Ausfallsicherheit wird oft nur als IT-Aufgabe gesehen. Tatsächlich ist sie eine organisatorische Herausforderung. Fehlende klare Zuständigkeiten (Wer greift im Notfall ein?) oder unzureichende Dokumentation sind häufigere Ursachen für Totalausfälle als technische Defekte.
- Redundanz als Allheilmittel: Redundanz ist kostspielig. Sie erhöht zudem oft die Komplexität eines Systems. Wenn die Redundanz nicht korrekt überwacht wird (z. B. eine defekte Backup-Leitung, die unbemerkt bleibt), bietet sie eine trügerische Sicherheit.
Abgrenzung und Grenzen
Die Ausfallsicherheit unterliegt natürlichen Grenzen, die durch das ökonomische Optimierungsprinzip und physikalische Gegebenheiten definiert sind.
Die primäre Grenze ist die Wirtschaftlichkeit. Jede zusätzliche Redundanz erhöht die Komplexität und den Wartungsaufwand. Irgendwann übersteigen die Kosten für die Schadensprävention den maximalen Schaden des Ausfalls selbst. Unternehmen müssen daher eine „Akzeptanzschwelle für Restrisiken“ definieren.
Eine weitere Grenze ist der systematische Fehler. Redundanz schützt exzellent vor zufälligen Hardware-Ausfällen (z. B. ein defektes Netzteil). Sie schützt jedoch nicht vor Fehlern, die in der Software-Architektur oder im Design des Systems verankert sind. Wenn ein logischer Bug im Code vorhanden ist, wird dieser auch durch redundante Server identisch auf allen Instanzen ausgeführt – das System fällt trotz Redundanz aus.
Zudem ist Ausfallsicherheit begrenzt durch das menschliche Versagen. Übersteigen Stress, Fehlbedienung oder mangelndes Training die definierten Sicherheitsmargen, greifen technische Schutzmechanismen oft ins Leere. Ausfallsicherheit endet dort, wo die Komplexität das menschliche Begriffsvermögen bei der Störungsbehebung überfordert.
Häufige Fragen
Wie berechne ich die Verfügbarkeit eines Systems korrekt?+
Die Verfügbarkeit berechnet sich aus dem Verhältnis der Uptime zur gesamten Betriebszeit: V = Uptime / (Downtime + Uptime). Eine Verfügbarkeit von 99,9 % bedeutet bei einem ganzjährigen Betrieb beispielsweise eine maximal zulässige Downtime von etwa 8,76 Stunden pro Jahr.
Reicht die 3-2-1-Regel für jedes Unternehmen aus?+
Die 3-2-1-Regel ist ein exzellenter Standard für KMU. Bei hochkritischen Infrastrukturen oder großen Konzernen kann sie jedoch zu kurz greifen, da sie keine Echtzeit-Synchronisation (Hochverfügbarkeit) abbildet. Hier sind zusätzliche Strategien wie Georedundanz (Datenhaltung in räumlich getrennten Rechenzentren) erforderlich.
Warum führen mehr redundante Systeme manchmal zu einer geringeren Sicherheit?+
Dies liegt am sogenannten „Komplexitäts-Paradoxon“. Mehr Komponenten erhöhen die Wahrscheinlichkeit, dass einzelne Teile ausfallen oder fehlerhaft konfiguriert werden. Zudem können Wechselwirkungen zwischen redundanten Systemen zu unvorhersehbaren Kettenreaktionen führen, wenn das Umschaltmanagement nicht exakt auf die Systemarchitektur abgestimmt ist.
Kann man Ausfallsicherheit mit Versicherungsschutz gleichsetzen?+
Nein. Eine Versicherung bietet finanzielle Kompensation nach einem Schaden, stellt aber die Leistungsfähigkeit nicht wieder her. Ausfallsicherheit hingegen ist ein operativer Prozess, der das Ziel hat, den Geschäftsbetrieb überhaupt nicht erst unterbrechen zu lassen.
Was ist der erste Schritt zur Erhöhung der Ausfallsicherheit?+
Der erste Schritt ist immer die Risikoanalyse mittels FMEA. Sie müssen verstehen, welche Systemkomponenten bei einem Ausfall die höchsten negativen Auswirkungen auf das Kerngeschäft haben. Erst nach dieser Priorisierung sollte mit der technischen Umsetzung der Redundanzen begonnen werden, um Ressourcen effizient einzusetzen.